Resumen de seguridad de Archfold
Archfold es una base de conocimiento con IA que alojas tú mismo. El modelo de lenguaje funciona en Ollama en tu servidor, y Archfold no llama a ningún servicio de IA en la nube. Esta página resume cómo protege los datos. El código fuente y la guía de despliegue son públicos, así que puedes comprobar cada línea.
Imprime esta página o guárdala como PDF desde el navegador.
- Ubicación de los datos
- Todo funciona en tu servidor y el modelo de IA es local. Después de la instalación, ningún contenedor llega a Internet: las únicas salidas son túneles hacia HashiCorp Vault, el proveedor de SSO y el almacenamiento S3 que conectes, cada uno a esa única dirección. Los archivos de documentos solo salen del servidor si los guardas en S3, cifrados.
- Red
- Cada servicio está en una red interna de Docker sin ruta a Internet. Solo se publica el proxy HTTPS. La descarga de modelos, Vault, el proveedor de SSO y el almacenamiento S3 tienen cada uno una vía propia y estrecha. El primer arranque descarga los modelos de IA; los siguientes no necesitan Internet.
- Cifrado en reposo
- AES-256-GCM para archivos de documentos, texto de documentos, texto de los fragmentos de búsqueda, chats y registro de errores. Las copias de seguridad se cifran con la misma clave.
- Clave
- Se guarda en backend/.env o en HashiCorp Vault, con un AppRole vinculado al servidor. Archfold se niega a arrancar con una clave que no coincide con los datos. La rotación vuelve a cifrarlo todo, con un solo comando.
- Control de acceso
- Roles construidos con permisos, sin posibilidad de conceder más de lo que se tiene, y con el último administrador protegido. Cuatro niveles de documento (estándar, restringido, confidencial, secreto) se aplican en la lista de documentos, en la búsqueda y en cada respuesta.
- Inicio de sesión
- Contraseñas con hash bcrypt, limitación de intentos de inicio de sesión, tokens de 15 minutos que rotan al renovarse, sesiones de 12 horas como máximo y cookies con protección CSRF. Inicio de sesión único con OpenID Connect, PKCE y comprobación completa del token de ID; los roles siguen a los grupos del proveedor.
- Auditoría
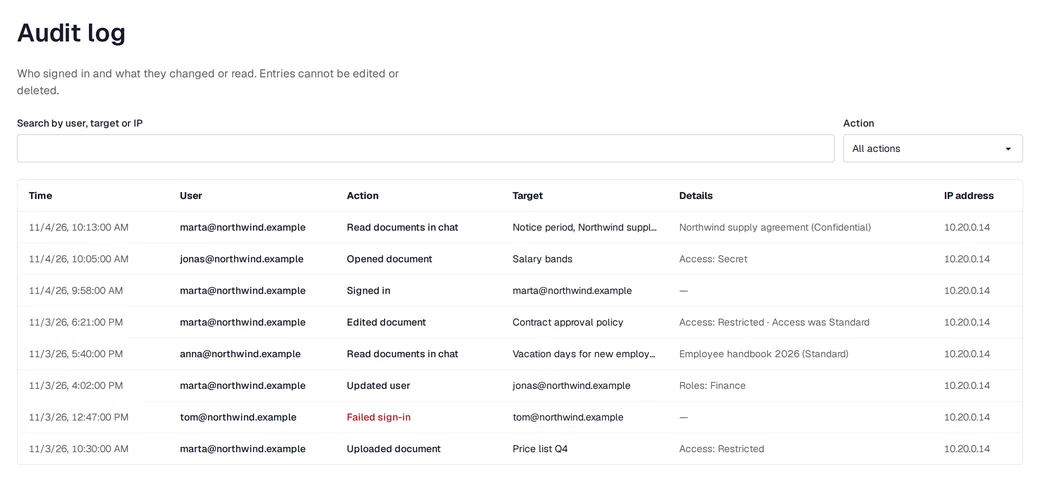
- Inicios de sesión y fallos, cambios en usuarios, roles y documentos, lecturas de documentos, incluidos los que leyó el asistente para responder, y lecturas y eliminaciones de chats de otros usuarios.
- Web
- HTTPS, HSTS, una Content-Security-Policy estricta y documentos abiertos en un entorno aislado.
- Contenedores
- El backend y el worker se ejecutan como usuario sin privilegios y sin capacidades de Linux. Los servicios están en redes separadas y cada uno recibe solo los secretos que necesita.
- Privacidad
- Los registros nunca contienen texto de documentos, contenido de chats ni secretos. Los chats y los errores se eliminan tras sus periodos de retención (los chats, por defecto, tras 90 días sin actividad).
Qué muestra el registro de auditoría
Lo que Archfold no cifra
Archfold no cifra los nombres de documentos, los correos de usuarios, el registro de auditoría ni los vectores de búsqueda. Guarda los datos del servidor en un disco cifrado (LUKS). La guía de despliegue, en inglés, explica cómo.
Para informar de una vulnerabilidad, sigue la política de seguridad.